随着信息化建设的加速发展,如何有效保障信息安全已成为各企业面临的严峻挑战。在这个背景下,等级保护测评作为一项不可或缺的信息安全评估手段,正逐渐受到行业高度重视。
一、了解等级保护测评的重要性
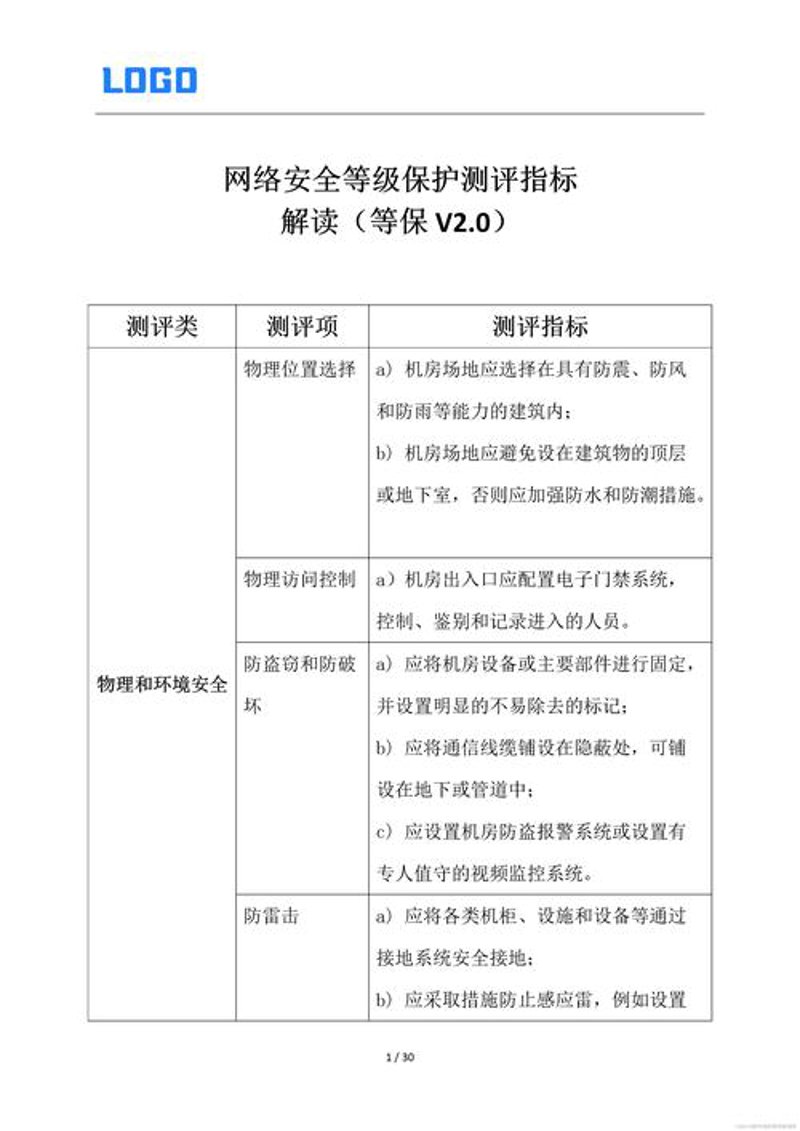
等级保护测评是通过对信息系统进行定级备案后,依据相应的国家标准,对其安全保护能力进行测试和评估的过程。它包括网络安全技术防护措施的具体检查以及管理上制度与流程的审核。简单来说,这就好比为信息安全设定了一个‘防火墙’,能够有效提高系统抵御网络攻击的能力。
二、等级保护测评的实施过程
一般来说,等级保护测评主要包括自评估和检查两个阶段。企业需首先对自身的信息系统进行全面的安全自查,并依据国家标准形成详细的报告;随后由专业的测评机构进行现场或远程检测,确保发现的问题被及时解决。整个过程中既考验技术层面的专业性,也检验了管理上的执行力。
三、等级保护测评在实际中的应用案例
例如,在某大型电商平台的安全体系建设中,通过实施等级保护测评,不仅发现了众多潜在的风险点,还帮助其完善了多项防护措施。这些改进方案对于预防外部攻击及内部误操作均起到了积极作用,大大提升了平台整体的信息安全水平。
反观没有进行过这类评估的企业,则可能面临更大的安全隐患和管理漏洞,影响业务稳定性和客户信任度。
四、总结:把握等级保护测评带来的价值
总而言之,等级保护测评就好比是信息安全的‘体检单’。通过定期或不定期地对信息系统进行全面体检,可以及时发现问题并采取针对性措施加以解决,从而有效维护企业的核心资产安全。因此,在信息化时代背景下,每个重视信息安全的企业都应将其纳入长期发展规划之中。