在数字化时代,信息技术迅速发展的同时,网络安全问题日益凸显。在这个背景下,‘等级保护测评’如同一座无形的城墙,守护着我们的信息世界安全。
定义与意义
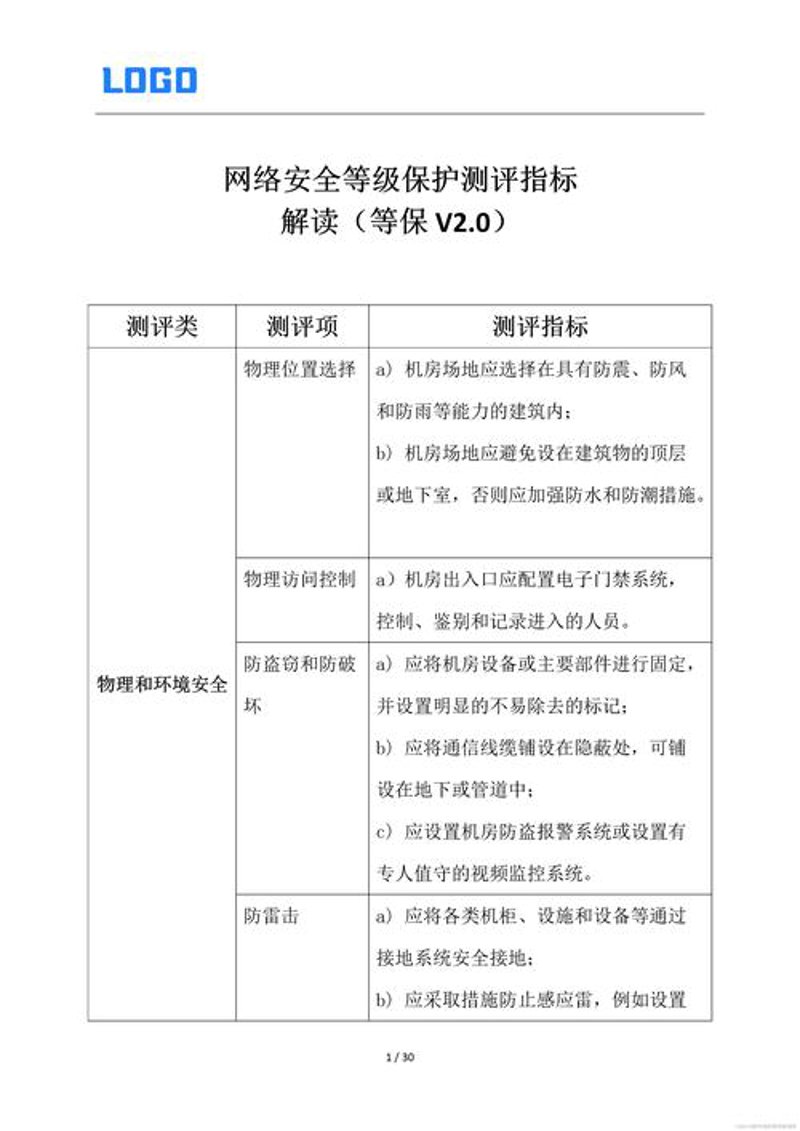
“等级保护测评”是指根据国家信息安全等级保护制度要求,对信息系统进行定级、备案并开展相应等级的安全建设和整改后,聘请专业机构对系统是否符合相应的安全标准和规范的要求开展测评的过程。它如同医疗领域的体检,能有效预防和应对各种网络安全威胁。
行业场景举例
在政府机关,等级保护测评确保了电子政务系统的稳定运行;而在医院、交通等领域,则加强了个人隐私数据的安全保护。不同行业对信息技术的依赖程度不一,因此等级保护测评的内容也会各具特色。
政府部门
政府机关的信息系统量大面广,涉及到大量的敏感信息。对其进行定期或不定期的等级保护测评,不仅能有效检测系统的安全性,还能帮助政府部门发现潜在的安全漏洞,及时整改,确保政务信息不泄露、不被篡改。
金融机构
金融行业的网络环境往往更为复杂。银行等机构每年进行一次全面的安全测评和风险评估,不仅保障了客户的信息安全,也提升了对外服务的可靠性。一旦某个环节存在疏漏,即使微小也可能引发大问题。
等级保护测评的关键步骤
等级保护测评主要包括定级、备案、建设整改和测评四个阶段。每一项工作都环环相扣,构成了完整的安全防护网。
定级与备案
首先,根据信息系统的重要程度划定其安全保护等级,并向相关部门提交备案申请。这一步好似医生为病人查体之前要先了解病情情况,摸清了家底才能针对性治疗。
建设整改
之后进入整改阶段,在这一过程中,系统所有的物理环境、网络架构以及应用软件等都将接受全面检查和升级,确保每一个环节都能符合标准。这是加固城墙的关键步骤,也是提升整体防护能力的必经之路。
测评与持续改进
测评则是对所有整改措施的实际效果进行检验,通过实地操作模拟各种攻击场景来评估系统的安全性能。这个过程就像是给新建好的墙壁做最后的验收工作,确保其牢不可破。
总结
等级保护测评是构建信息安全体系的重要环节,为各行各业的信息系统提供了一道坚实的防线。在未来,随着互联网技术的飞速发展和数据安全隐患的不断发现,对信息安全的需求将更加迫切,等级保护测评也将扮演着愈发重要的角色。让我们携手共进,共同守护网络安全这一人类共同的财富。